 |
 |
| Home | Tutorials | Articles | Files | Links | Team | Forum | Wiki | Impressum |
News & Aktuelles
#delphigl cloud storage
Verfasst von i0n0s am 01.04.2015 7:07

Kommentare (17)
Lord Horazont am 01.04.2015 10:03
i0n0s hat geschrieben:
Man kann eine Buchstabenmatrix erstellen und z.B. im Portmonee mitnehmen. Bei der geforderten Länge braucht es aber entweder eine Lupe oder mehrere Seiten. Und wie man es kennt, passt man beim Aussortieren der Quittungen nicht immer auf und schon sind die Passwörter weg.
Bullshit. Das funktioniert bei mir seit jahren gut. Auf einem doppelseitig bedrucktem A5-Blatt bekommt man problemlos zig passwörter unter.
i0n0s hat geschrieben:
Doch wir haben uns eine Lösung ersonnen. Immer wenn ein Passwort benötigt wird, ist heutzutage auch Internet verfügbar und somit der #delphigl cloud storage!
Wer auch immer sich das ausgedacht hat – gut dass ihr mich nicht gefragt habt, ich hätte euch die Idee um die Ohren gehauen. Das könnt ihr ohne mich machen. Und euer nächstes phpBB3 Upgrade auch.
-- Horazont
glAwesome am 01.04.2015 12:55
Interessantes Modell zur sicheren Finanzierung von DGL. Werden auch Bankingseiten unterstützt? Da ich Online-Banking nicht so oft mache, kann ich mich an das zugehörige Passwort immer besonders schlecht erinnern.
end am 01.04.2015 13:21
Zitat:
Der #delphigl cloud storage umgeht dieses Problem indem es die eingegebenen Daten auf Korrektheit überprüft. Fehlerhafte Daten lassen sich so erst gar nicht eingeben!
Bwahahahaha
dj3hut1 am 01.04.2015 17:25
Gute Idee, aber so etwas gibt es ja bereits. 
Phobeus am 02.04.2015 0:59
Wer heute auf dem Kalender schaute, wird sicherlich bemerkt haben, dass der erste April ist und was das bedeutet. Ein weiteres Jubiläum für DGL und da der Tag auch wieder erfolgreich vorbei ist, können wir uns wieder dem wesentlichen widmen 
Spätestens jetzt sollte es wirklich jedem klar geworden sein, dass es sich bei diesem Angebot natürlich um ein Fake handelt und wir niemals wirklich die Absicht hatten darauf einzugehen. Hoffentlich hatte jeder von Euch auch wirklich ein großes WTF über den Kopf kreisen gehabt. Als ich von Jonas den diesjährigen Vorschlag erhalten habe, stand der Disclaimer erst am Boden und ich habe wirklich das Zucken im Gesicht bekommen. Mein erster Gedanke war noch: Jonas ist ja auch ein Windows-Nutzer Ich predige jedes Mal, dass DGL frei bleibt und wir uns gewiss nicht auf noch so dubiose Finanzierungsmodelle einlassen werden.
Wer allerdings das ganze beim Lesen als eine „gute Idee“ empfunden hat, sollte noch einmal sehr tief in sich selbst gehen. Insbesondere in Anbetracht der Veröffentlichungen der letzten Jahre sollte es klar geworden sein, dass es im Internet nur eine EINZIGE vertrauenswürdige Instanz gibt: Nämlich jene die immer wieder lauthals predigt, dass es KEINE vertrauenswürdige Quelle gibt. Identitätsdiebstahl wird ein immer größeres Problem in unserer heutigen Zeit. Ohne entsprechende Absicherungen wissen wir schlichtweg nicht mit wem wir am anderen Ende wirklich kommunizieren. Vielleicht liege ich ja bereits seit Jahren am Grund eines Ozeans?
Vielleicht habe ich ja auch die Passwörter im Klartext bei der Registration gespeichert und DGL ist eine einzige riesiger gut inszenierter Honey-Trap damit ich mit Euren Amazon-Accounts shoppen gehen kann! Und ihr wundert Euch immer woher ich die ganze Technik bei den DGL-Treffen habe? Und selbst wenn DGL eine Instanz ist, die ihr vertraut, so gibt es noch tausende andere Seiten bei denen ihr unterwegs seid und Passwörter hingebt und diese speichert. Gerade bei einigen der großen Seiten gilt es als gesichert, dass diese mit der NSA zusammenarbeiten oder zumindest der Datenverkehr zwischen den Server abgefischt wurde. Es lohnt sich also sehr genau anzusehen, welchem Service oder welcher Software man wirklich sein vertrauen ausspricht.
Und dann gibt es natürlich auch noch die Blackhats. Denn immer wieder wird ein einzelner Dienst gehackt und Klartextpasswörter (Sony? WTF? Kein Geld für Profis?) oder gehashte Passwörter werden geleakt. Jüngst war hierbei z.B. Twitch (http://www.heise.de/security/meldung/Videoportal-Twitch-vermutlich-gehackt-2583205.html) in den Medien. Selbst wenn die Passwörter verschlüsselt gespeichert sind, bei einem Offline-Angriff ist es nur eine Frage der Zeit bis eine Serverfarm oder ein Botnetz diese geknackt hat. Insbesondere dann, wenn sie nicht chaotisch genug sind. Gnade jenen die darüber nur schmunzeln können, da sie für jeden Dienst ein eigenes Passwort verwenden.
Dabei ist es eben doch stets immer eine Frage des „Komforts“. Niemand will sein Passwort jeden Monat austauschen. Es ist ja so schön bequem einfach das gleiche zu verwenden. Am besten auch für jede Seite das Gleiche. Und dann ist da noch die Sache mit dem alter. Acht Zeichen lange Passwörter kriegen moderne Number-Cruncher leicht durch, aber 12 Zeichen? Das ist ja schon eine IBAN und wer hat den die schon auswendig gelernt?
Natürlich ist dabei immer das zu Grunde liegende Szenario Ausschlag gebend. Ein meiner Lieblingscomics dazu ist dieser: https://xkcd.com/538/. Steht eine Meute von Schlägern vor einem, funktionieren einige Abwehrmechanismen halt nicht mehr richtig. Doch das gängige Bedrohungsszenario im Netz ist eben eine auswuchernde Überwachung seitens der Staaten und das eben die meisten Instanzen im Netz nicht vertrauenswürdig sind.
Geht vielleicht noch einmal in Euch und ändert mal wieder das Passwort von DGL und anderer Dienste, die ihr nutzt. Entdeckt die Freude die Euch ein Passwortgenerator bringen kann, wenn ihr Euch vorstellt, dass sich ein paar Cracker daran die Zähne ausbeißen. Nutzt lieber einen Passwort-Safe mit Masterkey als auf jeden Seite das gleiche Passwort zu verwenden (im schlimmsten Fall genauso sicher wie vorher...). Habt eine Passwortliste oder Catchphrases in Eurem Portemonnaie. Und eine Live-CD im Handschuhfach Eures Autos kann selbst helfen, dass man auch noch von vermeidlich verseuchten Systemen normal arbeiten kann.
Und noch viel wichtiger: Lernt zu Misstrauen! Glaubt nicht alles, was ihr im Netz dargeboten bekommt und macht Euch immer einen eigenen Kopf! Nur das hilft wirklich dagegen sich auch auf wechselnde Bedrohungsszenarien einzustellen und auch fit im Kopf zu bleiben. Misstrauen bedeutet allerdings nicht, dass man keine Ratschläge mehr annehmen sollte. Ganz im Gegenteil! Geht zu den Leuten und hört ihre Ratschläge genau an – vergesst nur die eigene Evaluierung am Ende nicht.
In diesem Sinne auf ein frohes neues Jahr und der Hoffnung, dass uns irgendwann am ersten April einmal die Themen ausgehen, weil alle Probleme bereits gelöst wurden (https://xkcd.com/936/). Ach ja und wenigstens ein Teil war am April-Scherz ernst gemeint: Wenn ihr mit mir mailt, nutzt doch mal GPG. Und wer nicht weiß wie, der darf mich auch gerne unverschlüsselt fragen
In diesem Sinne Euch und Euren Projekten ein gutes neues erfolgreiches Jahr!
Euer,
Phobeus & das DGL Team
Spätestens jetzt sollte es wirklich jedem klar geworden sein, dass es sich bei diesem Angebot natürlich um ein Fake handelt und wir niemals wirklich die Absicht hatten darauf einzugehen. Hoffentlich hatte jeder von Euch auch wirklich ein großes WTF über den Kopf kreisen gehabt. Als ich von Jonas den diesjährigen Vorschlag erhalten habe, stand der Disclaimer erst am Boden und ich habe wirklich das Zucken im Gesicht bekommen. Mein erster Gedanke war noch: Jonas ist ja auch ein Windows-Nutzer
Ich predige jedes Mal, dass DGL frei bleibt und wir uns gewiss nicht auf noch so dubiose Finanzierungsmodelle einlassen werden. Wer allerdings das ganze beim Lesen als eine „gute Idee“ empfunden hat, sollte noch einmal sehr tief in sich selbst gehen. Insbesondere in Anbetracht der Veröffentlichungen der letzten Jahre sollte es klar geworden sein, dass es im Internet nur eine EINZIGE vertrauenswürdige Instanz gibt: Nämlich jene die immer wieder lauthals predigt, dass es KEINE vertrauenswürdige Quelle gibt. Identitätsdiebstahl wird ein immer größeres Problem in unserer heutigen Zeit. Ohne entsprechende Absicherungen wissen wir schlichtweg nicht mit wem wir am anderen Ende wirklich kommunizieren. Vielleicht liege ich ja bereits seit Jahren am Grund eines Ozeans?
Vielleicht habe ich ja auch die Passwörter im Klartext bei der Registration gespeichert und DGL ist eine einzige riesiger gut inszenierter Honey-Trap damit ich mit Euren Amazon-Accounts shoppen gehen kann! Und ihr wundert Euch immer woher ich die ganze Technik bei den DGL-Treffen habe? Und selbst wenn DGL eine Instanz ist, die ihr vertraut, so gibt es noch tausende andere Seiten bei denen ihr unterwegs seid und Passwörter hingebt und diese speichert. Gerade bei einigen der großen Seiten gilt es als gesichert, dass diese mit der NSA zusammenarbeiten oder zumindest der Datenverkehr zwischen den Server abgefischt wurde. Es lohnt sich also sehr genau anzusehen, welchem Service oder welcher Software man wirklich sein vertrauen ausspricht.
Und dann gibt es natürlich auch noch die Blackhats. Denn immer wieder wird ein einzelner Dienst gehackt und Klartextpasswörter (Sony? WTF? Kein Geld für Profis?) oder gehashte Passwörter werden geleakt. Jüngst war hierbei z.B. Twitch (http://www.heise.de/security/meldung/Videoportal-Twitch-vermutlich-gehackt-2583205.html) in den Medien. Selbst wenn die Passwörter verschlüsselt gespeichert sind, bei einem Offline-Angriff ist es nur eine Frage der Zeit bis eine Serverfarm oder ein Botnetz diese geknackt hat. Insbesondere dann, wenn sie nicht chaotisch genug sind. Gnade jenen die darüber nur schmunzeln können, da sie für jeden Dienst ein eigenes Passwort verwenden.
Dabei ist es eben doch stets immer eine Frage des „Komforts“. Niemand will sein Passwort jeden Monat austauschen. Es ist ja so schön bequem einfach das gleiche zu verwenden. Am besten auch für jede Seite das Gleiche. Und dann ist da noch die Sache mit dem alter. Acht Zeichen lange Passwörter kriegen moderne Number-Cruncher leicht durch, aber 12 Zeichen? Das ist ja schon eine IBAN und wer hat den die schon auswendig gelernt?
Natürlich ist dabei immer das zu Grunde liegende Szenario Ausschlag gebend. Ein meiner Lieblingscomics dazu ist dieser: https://xkcd.com/538/. Steht eine Meute von Schlägern vor einem, funktionieren einige Abwehrmechanismen halt nicht mehr richtig. Doch das gängige Bedrohungsszenario im Netz ist eben eine auswuchernde Überwachung seitens der Staaten und das eben die meisten Instanzen im Netz nicht vertrauenswürdig sind.
Geht vielleicht noch einmal in Euch und ändert mal wieder das Passwort von DGL und anderer Dienste, die ihr nutzt. Entdeckt die Freude die Euch ein Passwortgenerator bringen kann, wenn ihr Euch vorstellt, dass sich ein paar Cracker daran die Zähne ausbeißen. Nutzt lieber einen Passwort-Safe mit Masterkey als auf jeden Seite das gleiche Passwort zu verwenden (im schlimmsten Fall genauso sicher wie vorher...). Habt eine Passwortliste oder Catchphrases in Eurem Portemonnaie. Und eine Live-CD im Handschuhfach Eures Autos kann selbst helfen, dass man auch noch von vermeidlich verseuchten Systemen normal arbeiten kann.
Und noch viel wichtiger: Lernt zu Misstrauen! Glaubt nicht alles, was ihr im Netz dargeboten bekommt und macht Euch immer einen eigenen Kopf! Nur das hilft wirklich dagegen sich auch auf wechselnde Bedrohungsszenarien einzustellen und auch fit im Kopf zu bleiben. Misstrauen bedeutet allerdings nicht, dass man keine Ratschläge mehr annehmen sollte. Ganz im Gegenteil! Geht zu den Leuten und hört ihre Ratschläge genau an – vergesst nur die eigene Evaluierung am Ende nicht.
In diesem Sinne auf ein frohes neues Jahr und der Hoffnung, dass uns irgendwann am ersten April einmal die Themen ausgehen, weil alle Probleme bereits gelöst wurden
(https://xkcd.com/936/). Ach ja und wenigstens ein Teil war am April-Scherz ernst gemeint: Wenn ihr mit mir mailt, nutzt doch mal GPG. Und wer nicht weiß wie, der darf mich auch gerne unverschlüsselt fragen In diesem Sinne Euch und Euren Projekten ein gutes neues erfolgreiches Jahr!
Euer,
Phobeus & das DGL Team
i0n0s am 02.04.2015 17:52
Phobeus hat geschrieben:
Ach ja und wenigstens ein Teil war am April-Scherz ernst gemeint: Wenn ihr mit mir mailt, nutzt doch mal GPG. Und wer nicht weiß wie, der darf mich auch gerne unverschlüsselt fragen
Du hast den letzten Teil der Pointe übersehen oder?
Der GPG-Key sollte es doch deutlich machen, da er letztes Jahr abgelaufen ist

dj3hut1 am 02.04.2015 19:17
Man sollte allerdings bedenken, dass die im Browser gespeicherten Passwörter auch sehr unsicher sind, siehe https://de.wikipedia.org/wiki/Kennwortverwaltung
OpenglerF am 02.04.2015 20:29
Besonders beachtenswert finde ich aber, dass die Quelle von dem Artikel, die belegen soll, dass Passwörter im Browser nicht sicher sind, eine Anwendung empfiehlt, die die Passwörter tatsächlich online ablegt.


end am 02.04.2015 22:06
Zitat:
Ist das nicht Bloedsinn, weil Lexikon-Bruteforce? (einfach mal ein paar Woerter aus dem Lexikon durcheinanderwuerfeln und dann kommt man irgendwann auf das PW)
Ich bin aber auch noch jung und kann mir mehr als fuenf >20 Zeichen PWs merken
Lord Horazont am 02.04.2015 22:38
Um mal den Comic zu erläutern, der eigentlich schon echt verständlich sein sollte, aber den Begriff der Entropie benutzt; dieser ist zwar einigen aus der Thermodynamik in der Oberstufe oder gar aus dem Studium bekannt, aber davon können sich viele nicht viel konkretes darunter vorstellen.
Zum Glück ist der Entropiebegriff in der Informationstheorie viel einfacher zu Verstehen als der in der Thermodynamik. Runtergebrochen bedeutet 1 Bit Entropie, dass man, ohne weiteres Vorwissen, eine Ja/Nein Frage stellen muss, um alle Informationen über etwas zu erhalten.
Schauen wir uns mal den verlinkten Comic an.
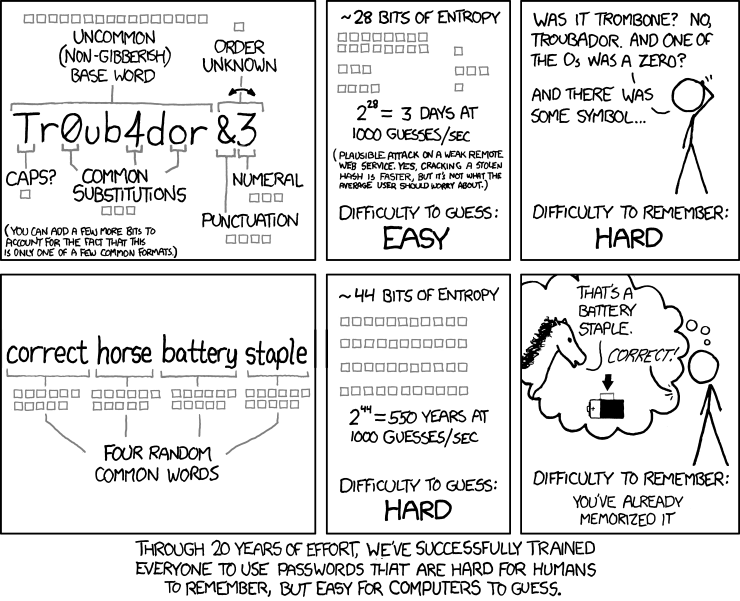 (source)
Dort sind die einzelnen Entropiebits als graue Kästchen dargestellt. Der gute Mr. Monroe behauptet also, dass eines der vier Wörter in "correct horse battery staple" 11 Bit Entropie hat. Wie kommt er auf diese Angabe? Das kann man zurückrechnen. 11 Bit Entropie, bedeutet, 11 verkettete Ja/Nein-Fragen (die untereinander abhängig sein können), also, für einen Informatiker vielleicht gut vorstellbar, 2¹¹ (2 hoch 11) möglichkeiten. Flugs im Kopf gerechnet, ein Korpus von 2048 Wörtern. Das wäre mit einem Bruteforce-Angriff sehr leicht zu knacken. Aber wir nehmen ja vier davon, und -- das ist wichtig -- wählen die alle unabhängig und gleichverteilt zufällig voneinander. Hierbei lässt man sich am besten von einem Zufallsgenerator Hilfe leisten, denn Menschen sind erschreckend schlecht darin, etwas wirklich Random zu machen. Das können Maschinen noch besser, was umso erstaunlicher scheinen mag, da es doch deterministische Dinge sind.
Gut, wir haben also unsere vier, aus dem gleichen 2048-Wort-Korpus geschöpften Wörter. Damit haben wir 44 Bit Entropie. 44 Bit Entropie entsprechen 2⁴⁴ (2 hoch 44) Möglichkeiten. Also rund 16 Tebi-Möglichkeiten. Das ist schon ausreichend viel, um bei einer Offline-Attacke eine Weile Stand zu halten, wenn der Hash nicht gerade eine Runde MD5 ist.
Zum Vergleich nehmen wir mal Ends 20-Stellen-Passwort. Gehen wir davon aus, dass End seine Passwörter gleichverteilt mit einem Alphabet aus allen lateinischen Buchstaben (in groß- und Kleinschreibung), allen Ziffern und noch zwei Sonderzeichen (weil es so schön einfach zu rechnen ist) wählt, haben wir 64 Möglichkeiten pro Stelle. Das sind 20*64 Möglichkeiten, ergibt log₂(20⁶⁴) = 20 log₂(64) = 120 Bit Entropie, also 2¹²⁰ (2 hoch 120) Möglichkeiten.
Schauen wir uns mal die Performance von Hashcat (was übrigens auf der GPU rechnet) an, deren bester Testaufbau schafft 12288 Millionen SHA256-Iterationen pro Sekunde. Eine gute PBKDF2 verwendet sowas zwischen 100000 und 1000000 Iterationen. Also kann man mal konservativ von 200000 Passwortattacken pro Sekunde auf eine gestohlene Passwortdatenbank ausgehen (wenn diese ordentlich ist – seid gewarnt, wie Phobeus schon sagt, bei großen Firmen findet man eher so eine runde SHA1 oder gar MD5…). Die 2⁴⁴-Möglichkeiten-XKCD-Methode schützt dann immer noch für länger als ein Jahr. Gegen Offline-Attacken.
Online-Attacken sind meistens ein geringeres Problem. Diese werden oft durch Betreiberseite eingeschränkt (Rate-Limiting) und generell kann man da denke ich von ≤ 1000 Angriffen pro Sekunde ausgehen. Der Comic macht an dieser Stelle einen kleinen Fehler: Man sollte nämlich davon ausgehen, dass der Angreifer im Schnitt nur die Hälfte der Versuche braucht (Wahrscheinlichkeitstheorie). Also 2⁴³ Versuche, auf 1000 Versuche pro Sekunde, macht knapp über 278 Jahre.
Es bleibt also bei der Frage, wogegen will man sich verteidigen. Gegen Datenbankverlust beim Betreiber? Im Optimalfall wäre ein 2⁴⁴er Passwort da ausreichend. Da muss man sich aber darauf verlassen, dass der Betreiber die Passwörter ordentlich hasht. Selbst vor zwei Jahren gab es noch Datenbankdumps mit symmetrisch mit 3DES verschlüsselten Passwörtern im ECB-Modus… Dann hilft nur die Bits hochtreiben, bis Brute-Force wirklich intractable wird; da nimmt man dann so viele Bits, wie man üblicherweise bei symmetrischer Verschlüsselung verwendet, also 128+.
Ich bleibe beim Verfahren Masterpasswort in einem Passwortstore + Zettel als Backup für die wichtigsten Passwörter. Für Webseiten bin ich inwischen dazu übergegangen, mir schnell ein Passwort aus /dev/urandom zu sourcen und das ins Passwortfile zu kippen.
viele Grüße,
Horazont
Zum Glück ist der Entropiebegriff in der Informationstheorie viel einfacher zu Verstehen als der in der Thermodynamik. Runtergebrochen bedeutet 1 Bit Entropie, dass man, ohne weiteres Vorwissen, eine Ja/Nein Frage stellen muss, um alle Informationen über etwas zu erhalten.
Schauen wir uns mal den verlinkten Comic an.
(source)Dort sind die einzelnen Entropiebits als graue Kästchen dargestellt. Der gute Mr. Monroe behauptet also, dass eines der vier Wörter in "correct horse battery staple" 11 Bit Entropie hat. Wie kommt er auf diese Angabe? Das kann man zurückrechnen. 11 Bit Entropie, bedeutet, 11 verkettete Ja/Nein-Fragen (die untereinander abhängig sein können), also, für einen Informatiker vielleicht gut vorstellbar, 2¹¹ (2 hoch 11) möglichkeiten. Flugs im Kopf gerechnet, ein Korpus von 2048 Wörtern. Das wäre mit einem Bruteforce-Angriff sehr leicht zu knacken. Aber wir nehmen ja vier davon, und -- das ist wichtig -- wählen die alle unabhängig und gleichverteilt zufällig voneinander. Hierbei lässt man sich am besten von einem Zufallsgenerator Hilfe leisten, denn Menschen sind erschreckend schlecht darin, etwas wirklich Random zu machen. Das können Maschinen noch besser, was umso erstaunlicher scheinen mag, da es doch deterministische Dinge sind.
Gut, wir haben also unsere vier, aus dem gleichen 2048-Wort-Korpus geschöpften Wörter. Damit haben wir 44 Bit Entropie. 44 Bit Entropie entsprechen 2⁴⁴ (2 hoch 44) Möglichkeiten. Also rund 16 Tebi-Möglichkeiten. Das ist schon ausreichend viel, um bei einer Offline-Attacke eine Weile Stand zu halten, wenn der Hash nicht gerade eine Runde MD5 ist.
Zum Vergleich nehmen wir mal Ends 20-Stellen-Passwort. Gehen wir davon aus, dass End seine Passwörter gleichverteilt mit einem Alphabet aus allen lateinischen Buchstaben (in groß- und Kleinschreibung), allen Ziffern und noch zwei Sonderzeichen (weil es so schön einfach zu rechnen ist) wählt, haben wir 64 Möglichkeiten pro Stelle. Das sind 20*64 Möglichkeiten, ergibt log₂(20⁶⁴) = 20 log₂(64) = 120 Bit Entropie, also 2¹²⁰ (2 hoch 120) Möglichkeiten.
Schauen wir uns mal die Performance von Hashcat (was übrigens auf der GPU rechnet) an, deren bester Testaufbau schafft 12288 Millionen SHA256-Iterationen pro Sekunde. Eine gute PBKDF2 verwendet sowas zwischen 100000 und 1000000 Iterationen. Also kann man mal konservativ von 200000 Passwortattacken pro Sekunde auf eine gestohlene Passwortdatenbank ausgehen (wenn diese ordentlich ist – seid gewarnt, wie Phobeus schon sagt, bei großen Firmen findet man eher so eine runde SHA1 oder gar MD5…). Die 2⁴⁴-Möglichkeiten-XKCD-Methode schützt dann immer noch für länger als ein Jahr. Gegen Offline-Attacken.
Online-Attacken sind meistens ein geringeres Problem. Diese werden oft durch Betreiberseite eingeschränkt (Rate-Limiting) und generell kann man da denke ich von ≤ 1000 Angriffen pro Sekunde ausgehen. Der Comic macht an dieser Stelle einen kleinen Fehler: Man sollte nämlich davon ausgehen, dass der Angreifer im Schnitt nur die Hälfte der Versuche braucht (Wahrscheinlichkeitstheorie). Also 2⁴³ Versuche, auf 1000 Versuche pro Sekunde, macht knapp über 278 Jahre.
Es bleibt also bei der Frage, wogegen will man sich verteidigen. Gegen Datenbankverlust beim Betreiber? Im Optimalfall wäre ein 2⁴⁴er Passwort da ausreichend. Da muss man sich aber darauf verlassen, dass der Betreiber die Passwörter ordentlich hasht. Selbst vor zwei Jahren gab es noch Datenbankdumps mit symmetrisch mit 3DES verschlüsselten Passwörtern im ECB-Modus… Dann hilft nur die Bits hochtreiben, bis Brute-Force wirklich intractable wird; da nimmt man dann so viele Bits, wie man üblicherweise bei symmetrischer Verschlüsselung verwendet, also 128+.
Ich bleibe beim Verfahren Masterpasswort in einem Passwortstore + Zettel als Backup für die wichtigsten Passwörter. Für Webseiten bin ich inwischen dazu übergegangen, mir schnell ein Passwort aus /dev/urandom zu sourcen und das ins Passwortfile zu kippen.
viele Grüße,
Horazont
Phobeus am 03.04.2015 0:48
i0n0s hat geschrieben:
Du hast den letzten Teil der Pointe übersehen oder?
Der GPG-Key sollte es doch deutlich machen, da er letztes Jahr abgelaufen ist
Der GPG-Key sollte es doch deutlich machen, da er letztes Jahr abgelaufen ist
Man darf auch gerne den aktuellen nehmen
Aber wer mir verschlüsselt schreibt, wird vermutlich nicht mehr Fragen wollen, wie man es einrichtet Zitat:
Man sollte allerdings bedenken, dass die im Browser gespeicherten Passwörter auch sehr unsicher sind
Dem stimme ich nicht uneingeschränkt zu. Das sind eben die Szenarien von denen ich sprach. Die Browserpasswörter sind insbesondere dann in Gefahr, wenn ein Angreifer darauf zugriff erhalten hat. In einem solchen Fall ist man bereits ohnehin in einer der Lage, die man getrost als "verlorenen Posten" bezeichnen kann, da gleich eine Vielzahl von Angriffen möglich sind. Sprich wer den Trojaner bereits bei sich auf dem Rechner sitzen hat, braucht sich um seine Passwortspeicherung sowieso keine Gedanken mehr machen, sondern lieber sein System neu aufsetzen und schleunigst alles ändern, was er hat. Wo er dann genau seine Passwörter gespeichert hat, spielt da kaum noch eine Rolle. Das heißt nicht unbedingt, dass der Browser ein guter Aufbewahrungsort ist. Es gibt wesentlich bessere Tresore.
Versteht man sich selbst ein wenig auf Sicherheit ist das jedoch eher nicht das gängige Szenario, sondern eben die Datenpatzer von den Betreibern. Es vergeht kaum ein Tag an dem nicht irgend ein prominenter Dienst betroffen ist und das schlimme ist, dass es eben kaum eine Rolle spielt, wie gut man sich selbst schützt. Sind die Passwörter weg, hilft nur noch ein Austausch und eben nicht überall das gleiche zu haben. Genau daran scheitern die meisten Anwender allerdings leider. 20 Zeichen memorisieren ist gut, aber ich zweifel an, dass einem dies auch bei 50 Seiten noch gelingt (ansonsten kudos). In einem solchen Fall ist - ein /dev/urandom mit Tresor + Browserspeicherung - vermutlich ein recht guter Kompromiss zwischen Absicherung und einen immer noch hohen Komfort.
Passwörter in der Cloud sollte man mit Vorsicht genießen. Wenn überhaupt allerdings NIEMALS mit proprietärer Software. Zu einfach kann man sich so etwas selbst bauen mit bewährten und analysierten Technologien. Kriegt die NSA dann ihren Quantencomputer plötzlich zum Laufen, hat man denen allerdings nicht noch Schützenhilfe geleistet und Offline-Angriffe ermöglicht. Vielleicht ist ein gekrypteter USB-Stick am Schlüsselbund doch dann eher eine Alternative.
Geht es um wirklich sensible Sachen bei denen ein echter Schaden entsteht (also z.B. nicht das Forumspasswort hier, sondern Onlinebanking), sollte man doch davon Abstand nehmen und lieber auf ein gutes memorisiertes Passworter zurückgreifen oder eben Papier. Es soll auch insgesamt nur zum Nachdenken anregen. Besonders paranoide können auch noch mit Variationen arbeiten wie Zufallszahlen auf Stick und Passphrases um die Bereiche zu definieren. Da hilft sogar eventuell der Schraubschlüssel nicht mehr weiter.
Zum Comic: Man sollte das ganze natürlich mit einem Schmunzeln und nicht als Lehrbuch nehmen. Je weniger System, desto besser. Ein Dictionaryangriff auf willkürliche Worte ist schon sehr heftig. Tauscht man da einmal im Jahr sein Passwort aus, ist man noch (!) auf ne guten Seite. Insbesondere im Vergleich zu den Leuten, die immer noch Geburtstage, Telefonnummern oder "Daniel" verwenden.
Immer im Hinterkopf sollte man behalten, dass es absolute Sicherheit NIE gibt. Wer sich aber an den einen oder anderen Tipp hier hält und sein Passwörter (!) von Zeit zu Zeit einmal durchtauscht, kann sich fast sicher sein, dass man so unangenehm ist, dass die Angreifer von einem lassen. Den man sollte nicht vergessen, dass es oft dort auch um Geld geht und eben nicht dem bösen geheimen Imperium mit der unendlichen Geldquelle. Die Suchen sich die leichte Beute zuerst raus, seid also nicht die leichteste Beute
dj3hut1 am 03.04.2015 19:39
OpenglerF hat geschrieben:
Besonders beachtenswert finde ich aber, dass die Quelle von dem Artikel, die belegen soll, dass Passwörter im Browser nicht sicher sind, eine Anwendung empfiehlt, die die Passwörter tatsächlich online ablegt.
Die Frage ist zum einen, wie sehr man dem Online-Dienst vertrauen kann und vor wem man die Passwörter besonders schützen will. Wenn jemand Zugriff auf dein Betriebssystem erhält, kann er durch eine kleine Einstellung z.B. bei Firefox sofort alle gespeicherten Passwörter im Klartext lesen (falls sie nicht mit einem besonderen Masterpasswort geschützt sind). Vor allem wenn man an einem Fremdrechner sitzt, ist man sehr gefährdet und du weißt auch nicht ob dein Chef nebenher einen Keylogger laufen lässt.
Vor der NSA mache ich mir da eher weniger Sorgen. Das beste ist aber sowieso seine Passwörter regelmäßig zu ändern.OpenglerF am 04.04.2015 14:11
Du hast wohl den eigentlichen Aprilscherz nicht genug gelesen.
Das Problem ist doch, dass man einem Onlinedienst nie vollständig vertrauen kann. Du kannst nie zu 100% sicher sein, dass bei denen nicht die Passwörter einfach abgegriffen. Gegen einen Keylogger an deinem eigenen PC kannst du dich teilweise schützen. Wenn jemand dagegen erstmal irgendwie jemand bei einem Onlineservice einfällt, kann er richtig fette Beute machen.
Und klar. Wer sein Passwort lokal ablegt und nicht grundlegend sichert ist selbst schuld. Im Internet ist es doch genau das selbe. Anstatt die Passwörter im Internet scheinbar verschlüsselt abzulegen, legst du sie doch besser scheinbar verschlüsselt auf deinem PC ab.
Die Quelle wird dadurch jedenfalls für mich auf der Stelle unglaubwürdig.
Das Problem ist doch, dass man einem Onlinedienst nie vollständig vertrauen kann. Du kannst nie zu 100% sicher sein, dass bei denen nicht die Passwörter einfach abgegriffen. Gegen einen Keylogger an deinem eigenen PC kannst du dich teilweise schützen. Wenn jemand dagegen erstmal irgendwie jemand bei einem Onlineservice einfällt, kann er richtig fette Beute machen.
Und klar. Wer sein Passwort lokal ablegt und nicht grundlegend sichert ist selbst schuld. Im Internet ist es doch genau das selbe. Anstatt die Passwörter im Internet scheinbar verschlüsselt abzulegen, legst du sie doch besser scheinbar verschlüsselt auf deinem PC ab.
Die Quelle wird dadurch jedenfalls für mich auf der Stelle unglaubwürdig.
sharkman am 05.04.2015 21:12
Zitat:
Besonders beachtenswert finde ich aber, dass die Quelle von dem Artikel, die belegen soll, dass Passwörter im Browser nicht sicher sind, eine Anwendung empfiehlt, die die Passwörter tatsächlich online ablegt.
Passwörter im Browser sind doch bereits dadurch nicht sicher (im anderen Sinn jetzt), dass sie weg sind, wenn der Computer krepiert. Insofern dann vielleicht eher eine verschlüsselte Datei, die du auch kopieren kannst (Truecrypt zb, falls auf einem Linux-System)Was online-banking angeht: hat es einen bestimmten Grund, dass noch niemand je in einer Diskussion, die ich gelesen habe, erwähnt hat, dass manche Banken (zumindest Raiffeisen) nur 5 Stellen erlauben, und auch da nur Ziffern (und dann empfehlen, dass Passwort alle 2 Monate zu ändern, aber dann keine auffindbare Seite zur Verfügung stellen, die dies ermöglicht)?
glAwesome am 06.04.2015 1:06
Banken begrenzen die Passwortlänge deshalb, weil sie wohl sonst mit "Ich habe mein Passwort vergessen"-Anrufen überflutet würden. Das würde Supportkosten verursachen, die den Schaden übersteigen, der dadurch zu erwarten ist, dass Kundenpasswörter erraten werden. Dazu muss man sagen, dass die Bank davon ausgeht, dass ihre Server so sicher sind, dass niemand es schafft die Passwortdatenbank auszulesen. Es sind also nur online-Angriffe möglich. Und die sind natürlich nicht besonders erfolgreich, wenn der Server nach 10 Fehlversuchen den Zugang sperrt.
Btw, meine Raiffeisenbank begrenzt auch auf 5 Zeichen, es sind jedoch nicht nur Zahlen erlaubt, auch wenn Mitarbeiter das vielleicht anders behaupten. Diese Leute haben keine Ahnung von allem, was irgendwie mit Computern zu tun hat. (Frag mal in der Bank nach dem korrekten Fingerprint des aktuellen SSL-Zertifikats...)
Btw, meine Raiffeisenbank begrenzt auch auf 5 Zeichen, es sind jedoch nicht nur Zahlen erlaubt, auch wenn Mitarbeiter das vielleicht anders behaupten. Diese Leute haben keine Ahnung von allem, was irgendwie mit Computern zu tun hat. (Frag mal in der Bank nach dem korrekten Fingerprint des aktuellen SSL-Zertifikats...)
Aya am 07.04.2015 5:15
Phobeus hat geschrieben:
Denn immer wieder wird ein einzelner Dienst gehackt und Klartextpasswörter (Sony? WTF? Kein Geld für Profis?) oder gehashte Passwörter werden geleakt.
Da du Sony ansprichst, der hack ende letztes Jahr (Sony Pictures) hat leider sehr deutlich gezeigt wie weit es mit Identitätsdiebstahl heute schon ist.. wobei das allerdings in den USA ein sehr viel größeres Problem ist als z.B. in Deutschland.
In den USA kann jemand deine gesamte Identität übernehmen sobald er deine SSN (Social Security Number) kennt. Hast du diese Nummer, kannst du im Grunde an alle Bank Konten etc. der Person ran, á la "Ja guten Tag, ich habe leider sämtliche meiner Zugangsdaten zu Ihrem OnlineBanking vergessen und bin zudem kürzlich umgezogen.. hier ist meine SSN, könnten sie mir bitte die Daten an folgende Adresse schicken?".
Wir haben daher alle von Sony einen Identity-Protection-Service bekommen - ein Service der dich erst fragt ob jemand etwas mit deiner SSN machen darf bevor die Aktion letzten Endes durchgeführt wird.
Hat eigentlich damals irgendwer hier die geleakten Daten mal heruntergeladen?
Ich habe lediglich in die liste mit den geleakten filenamen geschaut gehabt - laut derer sind von mir dinge wie mein Visum, Reisepass, Arbeitsvertrag etc. geleaked.. würde mich mal Interessieren ob die Daten wirklich am ende dabei waren oder nicht.
Aber wie schon gesagt, auch wenn all meine Daten geleaked wurden kann damit niemand wirklich etwas anfangen. Mit einer Kopie eines Reisepasses kommt man halt doch nicht allzu weit

Was die Sicherheit der Daten bei Sony angeht, warum manche Dinge unverschlüsselt gespeichert wurden ist denke ich ganz einfach damit erklärt das dort tausende Mitarbeiter arbeiten bei denen nicht jeder so vernünftig ist und dinge verschlüsselt ablegt. Es reicht wenn es einen einzigen Mitarbeiter gibt der aus Faulheit ein Passwort irgendwo in einer text-datei speichert um es einfach copy/pasten zu können.
Auch hat Sony ein sehr großes Vertrauen in seine Mitarbeiter. Bis zum hack hatten wir beispielsweise alle Internet an unserem Arbeitsrechner - trotzdem ist nie ein Film oder auch nur ein einzelnes Bild von einem Film jemals geleaked.
Es wurde viel aus den Fehlern die begangen wurden gelernt (nicht nur bei Sony, alle VFX Firmen) - aber es musste halt leider einmal etwas passieren damit wirklich was geändert und unternommen wird. Genauso wie man erstmal Daten verlieren muss, bevor man anfängt Backups zu machen
Phobeus am 08.04.2015 10:00
Zitat:
Passwörter im Browser sind doch bereits dadurch nicht sicher (im anderen Sinn jetzt), dass sie weg sind, wenn der Computer krepiert. Insofern dann vielleicht eher eine verschlüsselte Datei, die du auch kopieren kannst (Truecrypt zb, falls auf einem Linux-System)
Naja, auch das Browserprofile lässt sich sichern.
Aber der Browser sollte hier keineswegs als "Passwortsafe" beworben werden. Aber halt lieber den als überall das gleiche Passwort zu verwenden.Bzgl. Truecrypt, solltest Du Dich dringend auf einen aktuellen Stand bringen: https://de.wikipedia.org/wiki/TrueCrypt#Bekanntgabe_der_Einstellung_des_Projekts/. Gerade als Linux-Nutzer hat man mit LUKS eine ausgezeichnete Infrastruktur fürs allgemeine Datenverschlüsseln. TrueCrypt war nur dort interessant für jene die sowohl Windows als auch Linux nutzen. Für eine Passwortsicherung würde ich hier jedoch eher auf GPG setzen, dass auch in beiden Welten verfügbar ist.
Bei Banken ist noch anzumerken, dass dies sehr unterschiedliche gehandthabt wird. Gerade die Volks- und Raffeisenbanken fallen dadurch auf, dass sie mit den 5 Zeichen arbeiten (vor einigen Jahren sogar noch 6...). Dafür führte man vor einigen Jahren "Benutzernamen" statt der Kontonummer ein. Die HASPA z.B. die individuelle Vergabe von Passwörtern und ist auch hinsichtlich der Länge wesentlich flexibler.
Wichtig ist halt, dass man einfach geistig wach für solche Themen bleibt. In der Datenschleuder #97 ist z.B. ein interessanter Artikel zu Bankautomaten gewesen. An Hand vom Bestätigungspiepsen des Automaten und einer akustischen Aufzeichnung wurde versucht die "PIN" vorher zu sagen. Es zeigte sich dabei, dass das viel beschworene "Händchendrüberhalten" technisch überholt wurde, da sich eine sehr gute Trefferquote nur durch die Audioaufzeichnung ergab. Die anzufertigen in der Zeit in der jeder ein Handy dabei hat, ist nicht einmal besonders schwer. Das ganze funktioniert jedoch nur, wenn der Mensch sich "normal" verhält. Die meisten "Laden" zunächst die Pin aus dem "Speicher" und fangen dann mit der Prozessierung an. Die geht meist dann sehr fix und gleichmäßig vorher eine solche Vorhersage erst möglich wird. Ältere Menschen oder jene mit mechanischen Einschränkungen arbeiten die Zahlen meistens langsamer oder rhythmischer ab, wodurch der Angriffsvektor nicht mehr besonders gut funktioniert. Empfehlung: Einbauen von Gummierung + visuelles Eingabefeedback.